Terug naar het overzicht
18 september 2026
De eerste week van de Cyberbeveiligingswet: geen inspecteur, wel de keten, en waarom geregeld geen bewijs is
De Cyberbeveiligingswet geldt sinds zaterdag 15 augustus 2026. Geen inval. Geen boete. Geen inspecteur op de stoep. Zo werkt deze wet niet, en dat wist je misschien al. Wat er dat weekend bij ons gebeurde: niets. Geen vraag, geen lijst, geen belletje. Dat was precies wat we verwachtten. Inkoopafdelingen draaien in kwartalen, en die zaten dat weekend ook gewoon in de tuin.
Wat we in de week ervoor wél zagen, in onze eigen scanopslag: iemand scande zijn domein, paste twintig minuten later iets aan, en scande opnieuw. Score omhoog. Geen adviseur, geen offerte, geen project. Zo gaat het meestal zodra mensen zien wat er stukstaat.
Dit is het verslag van die eerste week: wat er niet gebeurde, wat er wel begon, en het ene onderscheid dat het hele najaar bepaalt. Waarom een kleine organisatie überhaupt met deze wet te maken krijgt, staat in de blog over de ketendruk.
Wat er niet gebeurde
Geen golf van boetes. Geen handhavingsbericht. Bij de grote opdrachtgevers die we spreken geen paniek; hun inkoopprocessen draaien in kwartalen, niet in dagen. Dat is geen toeval en geen uitstel. De toezichthouder, de RDI, heeft zelf opgeschreven hoe ze werkt: essentiële organisaties krijgen proactief toezicht, ook zonder incident; belangrijke organisaties krijgen vooral toezicht achteraf, bijvoorbeeld na een melding. Eerst de sectoren waar uitval het hardst aankomt, daarna de rest.
Kun je dus achteroverleunen? De vragenlijsten die in augustus werden opgesteld, landen in september en oktober op je bureau. Het inkoopproces dat die eerste week startte, vraagt straks om jouw documenten. De wet is geen deadline die je haalt of mist. Het is een ondergrens die vanaf nu meegroeit met elke contractronde.
Wat er wel begon
Drie dingen, allemaal buiten het zicht van de deurbel.
Het entiteitenregister ging open. Organisaties die onder de wet vallen, moeten zich sinds 15 augustus registreren bij het NCSC. Bij de start stond de teller op minder dan de helft van de naar schatting acht- tot tienduizend organisaties die dat moeten doen. Registreren bewijst geen compliance; het bewijst dat je weet dat je onder de wet valt, en dat is de eerste vraag die een toezichthouder en een grote klant stellen.
Inkoop begon te toetsen. Contracten krijgen beveiligingsbijlagen, audits vragen bewijs op, ketenpartners stellen de vraag door aan hun leveranciers. Stil op straat, druk in de keten. Hoe je zo’n lijst aanpakt als hij op je bureau ligt, staat in de blog over de ketenvragenlijst.
En mensen gingen kijken. De scan van 13 augustus, drie keer hetzelfde domein binnen twintig minuten met oplopende score, is daar het kleinste voorbeeld van. Het grotere staat in de meting van september: twee op de drie gescande domeinen haalt de grens niet, en het vaakst gemiste onderdeel is het goedkoopste om te fixen.
Geregeld is geen bewijs
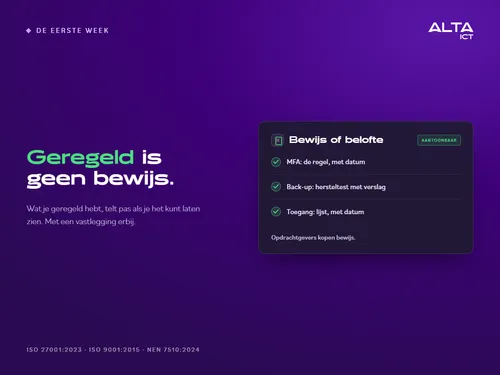
Eén vraag bepaalt het hele najaar: kun je het op papier aantonen? Dat is geen gedachte-experiment meer. Het verschil tussen geregeld en aantoonbaar is het hele verhaal.
MFA aan is geregeld. Een schermafdruk van de afgedwongen regel met datum is aantoonbaar. Back-up draait is geregeld. Een gedocumenteerde hersteltest met datum en resultaat is aantoonbaar. Verwerkersovereenkomsten “hebben we” is geregeld. Eén map met alle getekende exemplaren is aantoonbaar. Opdrachtgevers kopen geen geruststelling. Ze kopen bewijs.
Dat is ook waarom “dat is geregeld” bij een intake zo’n gevaarlijke zin is. Het is een gevoel. Een lijst met een datum erop is een antwoord. Hoe je dat verschil in je Microsoft 365-omgeving zichtbaar maakt, staat in de blog over de binnenkant.
Wat je in één weekend kunt doen
Het kost geen geld: leg de vier basisdocumenten klaar waarmee je het merendeel van elke ketenvraag beantwoordt. Welke vier dat zijn, wat erin hoort en waarom het geen boekwerken hoeven te zijn, staat in de blog over het basisdossier. Heb je ze alle vier, dan beantwoord je elke ketenvraag die dit najaar komt. Mis je er één of meer: geen schande, wel een takenlijst.
En check je buitenkant. Dat is het deel dat je opdrachtgever zelf al kan opzoeken voordat hij je iets vraagt.
Weet wat je opdrachtgever ziet
De Security Check komt niet in je omgeving en zegt niets over de zorgplichtmaatregelen uit de wet. Hij meet de buitenkant: mailbeveiliging, versleuteling, certificaten, security headers. Precies het deel dat je opdrachtgever ziet zodra die je gaat beoordelen. Dertig seconden, geen account, rapport in je mail, en bij elke uitkomst één regel op beslisniveau: wat het betekent en of je er iets mee moet.
Hoe ALTA-ICT helpt
Wij maken geregeld aantoonbaar. Dat begint met een check-in: zes thema’s, één gesprek, beleid, toegang, apparaten, continuïteit, keten en bewustzijn, en per thema dezelfde vraag: staat het op papier en klopt het nog? Je krijgt geen rapport van veertig pagina’s maar een A4 met wat er staat, wat er mist en wat eerst moet. Meestal is die lijst korter dan gevreesd. Daarna doen we het werk dat overblijft, als beheer of als opdracht, met vóór en na het bewijs dat je bewaart. We werken zelf onder ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024.
Veelgestelde vragen
Ik heb na 15 augustus niets gemerkt. Val ik dan niet onder de wet?
Dat zegt niets. De wet werkt via contracten en toezicht in fasen, niet via een brief op de eerste dag. Of je eronder valt, bepaal je met de zelfevaluatie van de RDI; of je er indirect mee te maken krijgt, bepaalt je grootste opdrachtgever.
Moet ik me registreren?
Alleen als je organisatie onder de wet valt. Dan is registratie in het entiteitenregister van het NCSC verplicht sinds 15 augustus, zonder aparte einddatum.
Wat is het verschil tussen geregeld en aantoonbaar?
Geregeld is een gevoel of een mondelinge toezegging. Aantoonbaar is een document, schermafdruk of verslag met een datum en een verantwoordelijke erop. Een toetser vraagt altijd naar het tweede.
Zegt de Security Check iets over de zorgplichtmaatregelen?
Nee. Hij meet alleen de buitenkant van je domein. De zorgplicht gaat over je organisatie, je risicoanalyse en je maatregelen; daarvoor is de check-in.
Wanneer komen de eerste ketenvragen?
Bij de eerstvolgende aanbesteding, verzekeringsverlenging, jaarrekening of contractverlenging. De lijsten die in augustus zijn opgesteld, landen in september en oktober.
Conclusie
Week één van de Cyberbeveiligingswet: geen drama, wel beweging. Geen inspecteur aan de deur, wel een register dat opende, inkoop die begon te toetsen en mensen die zelf gingen kijken. De les van die week is de les van het hele najaar: geregeld is geen bewijs. Aantoonbaar is een lijst met een datum erop.
Begin bij je buitenkant op check.alta-ict.nl. Leg daarna de vier documenten klaar. En wil je weten waar je staat, plan dan een check-in met ALTA-ICT.
Meer weten?