Terug naar het overzicht
27 augustus 2026
De vier documenten waarmee een kleine organisatie elke ketenvraag doorstaat
“Wij vallen toch niet onder die wet?”, zei de eigenaar van een bewindvoerderskantoor. En hij had gelijk: zijn kantoor staat nergens in de Cyberbeveiligingswet. Toen keken we naar zijn werk. BSN’s van cliënten, volledige financiële dossiers, gemeenten als opdrachtgever. En die gemeenten zijn sinds de wet verplicht hun leveranciers te toetsen.
De wet geldt niet voor hem, de vragen komen wel: van de gemeente, van de accountant die jaarlijks aan de rechtbank rapporteert, van elke ketenpartner die zelf moet aantonen dat zijn leveranciers veilig werken. Te klein voor de wet bestaat. Te klein voor de vragen bestaat niet. Waarom dat zo werkt, lees je in onze eerdere blog over de ketendruk; deze blog gaat over het antwoord.
Concreet: de vier documenten die een kleine organisatie nodig heeft, de zes thema’s waarop elke toetser doorvraagt, hoe je een vragenlijst beantwoordt met bewijs in plaats van beloftes, en waarom je daarvoor niet het zwaarste pakket hoeft te kopen.
De vier documenten
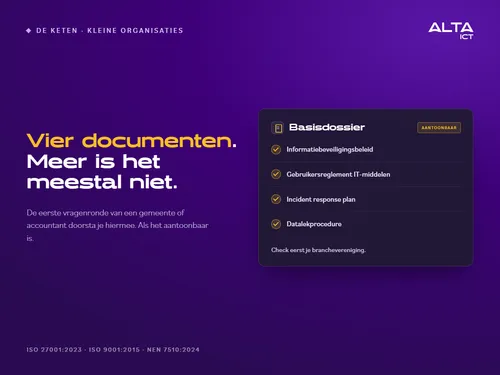
Meer dan vier documenten heeft een kleine organisatie meestal niet nodig om de eerste vragenronde van een gemeente of accountant door te komen. Een informatiebeveiligingsbeleid: wat bescherm je en hoe. Een incident- en datalekprocedure: wie doet wat als het misgaat, en wanneer en hoe je meldt. Een back-up- en continuïteitsplan: wat je herstelt, in welke volgorde en binnen hoeveel tijd. En een toegangsbeleid: wie waarbij mag en hoe je dat controleert. Vier documenten, geen boekwerken; elk mag op een paar A4 passen, als er maar een datum en een verantwoordelijke op staat.
En de tip die we elke klant geven voordat we iets factureren: check eerst je branchevereniging. Voor bewindvoerders, zorgaanbieders en veel andere sectoren bestaan standaarddocumenten die je op je eigen organisatie aanpast. Het wiel is vaak al uitgevonden. Wat er daarna nog ontbreekt of technisch gecontroleerd moet worden, dat is werk voor je IT-partner. Maar begin niet met betalen voor wat je gratis kunt ophalen.
Zes thema’s, één vraag
Elke check-in die we doen loopt langs dezelfde zes thema’s: beleid, toegang, apparaten, continuïteit, keten en bewustzijn. En bij elk thema stellen we dezelfde vraag: kun je het op papier aantonen? Bij een kantoor in de financiële dienstverlening ging dat onlangs zo. MFA aan? Ja. Aantoonbaar? Nee. Back-up draait? Ja. Hersteltest met datum en resultaat vastgelegd? Nee. Verwerkersovereenkomsten? Deels, verspreid over mailboxen.
Dat is geen slechte score; dat is de normale score. Bijna elke organisatie dóét meer dan ze kan aantonen. Maar een accountant accepteert geen mondeling antwoord, en een gemeente ook niet. Het goede nieuws: het gat tussen doen en aantonen is meestal klein werk. Vastleggen wat er al is, kost dagen. Bouwen wat er niet is, kost maanden. De meeste kleine organisaties hebben alleen dat eerste nodig.
De vragenlijst beantwoorden: bron bij elk antwoord
Komt de vragenlijst binnen, dan geldt één regel: elk antwoord verwijst naar een document of een rapportage. Een antwoord zonder bron is een belofte; een antwoord met bron is bewijs. En waar je geen document hebt, schrijf je dat eerlijk op met een datum wanneer het er wel is. Een zichtbare gap met een plan wint het van een verzonnen antwoord, want dat laatste valt bij de eerstvolgende controle door de mand.
Onze gratis analyse op keten.alta-ict.nl helpt bij de start: je uploadt de vragenlijst die je ontving, en de tool herkent de thema’s en laat zien hoe ver je bent. Eerlijk vooraf: de tool beantwoordt je vragenlijst niet voor je. Elk antwoord vraagt om een bron, en waar die ontbreekt blijft dat zichtbaar als gap; er wordt niets verzonnen. Dat is bewust, want jouw naam staat straks onder de antwoorden.
Het pakket dat we niet verkochten
Een kantoor met gevoelige gegevens stelde ons een logische vraag: moeten wij niet naar het hoogste beveiligingsniveau, met alle enterprise-tooling die daarbij hoort? Ons antwoord: nee. Voor een organisatie van die omvang is dat gereedschap zwaarder dan het probleem. Wat er wél nodig was: veilig mailen met de mogelijkheid om een verkeerd verstuurd bericht in te trekken, en beveiliging op de telefoons met scheiding tussen privé en zakelijk. Twee gerichte aanvullingen op het bestaande pakket. Klaar.
Waarom dit verhaal in een blog over ketenvragen staat: de IT-branche verdient aan te veel verkopen, en klanten weten dat. Elk advies wordt gewantrouwd zodra het toevallig ook het duurste advies is. Onze regel is daarom dat het advies moet passen bij de organisatie, niet bij de omzet. Vraag bij je volgende IT-offerte eens: wat raad je me af? Het antwoord zegt veel.
Wat er niet hoeft
Voor de duidelijkheid, want de paniekcontent suggereert anders: van een kleine organisatie vraagt niemand certificeringen, dikke beleidsdossiers of enterprise-tooling. Ook de wet niet. Wat telt is de basis aantoonbaar op orde: MFA op elk account, een geteste back-up, een incidentplan dat klaarligt, zicht op wie er in je systemen kan, en van elk van die vier bewijs. Voor organisaties die met gevoelige gegevens werken komt AVG artikel 32 daar los van de keten nog bij; de vier documenten en de zes thema’s dekken ook die vraag grotendeels af.
Hoe ALTA-ICT helpt
We helpen op twee manieren. Ontvang je een vragenlijst uit de keten, stuur hem door: wij leveren de technische onderbouwing vanuit je eigen omgeving, als rapportages die je zo doorstuurt naar een gemeente, accountant of verzekeraar. En ontbreken de basisdocumenten, dan reviewen we wat je zelf of via je branchevereniging opstelt, of stellen ze met je op. Niet meer dan nodig, wel aantoonbaar. We werken zelf onder ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024; het bewijs dat jouw keten vraagt, is ons dagelijkse werk.
Veelgestelde vragen
Ik ben bewindvoerder of zorgaanbieder. Val ik onder de Cyberbeveiligingswet?
Vrijwel zeker niet direct. Maar je opdrachtgevers, zoals gemeenten en zorginstellingen, vallen er wel onder en moeten hun leveranciers toetsen. Via die route komen de vragen bij jou terecht, naast wat de accountant en de AVG al vragen.
Moeten de vier documenten door een jurist of adviseur worden opgesteld?
Nee. Begin bij de standaarddocumenten van je branchevereniging en pas ze aan op je eigen organisatie. Laat daarna gericht controleren wat technisch klopt en wat ontbreekt; dat is uren werk, geen traject.
Wat als ik een vraag uit de vragenlijst niet kan beantwoorden?
Schrijf op wat er wel ligt, benoem eerlijk wat ontbreekt en zet er een datum bij wanneer het er is. Een gap met een plan is een acceptabel antwoord; een verzonnen antwoord is dat nooit.
Heb ik een certificering nodig om de vragen te doorstaan?
Nee. Van kleine organisaties vraagt vrijwel geen enkele toetser een certificaat; ze vragen aantoonbare maatregelen. De vier documenten plus bewijs uit je eigen omgeving komen een heel eind.
Hoe voorkom ik dat ik te veel IT koop voor dit probleem?
Vraag bij elke offerte wat de leverancier je afraadt, en toets elk voorstel aan de zes thema’s: lost het een aantoonbaarheidsgat op, of voegt het gereedschap toe dat zwaarder is dan je probleem? Gerichte aanvullingen op een passende basis winnen het vrijwel altijd van het zwaarste pakket.
Conclusie
De keten vraagt geen perfectie van kleine organisaties; hij vraagt aantoonbaarheid. Vier documenten met datum en eigenaar, de zes thema’s langs, het gat tussen doen en aantonen dichten, en elke vragenlijst beantwoorden met bron. Wie dat op orde heeft, merkt van de vragen weinig; wie het mist, legt het elke keer opnieuw uit. Het verschil is voorbereidingstijd.
Wil je weten waar jouw organisatie staat? Plan een check-in met ALTA-ICT: per thema het antwoord op de vraag die elke toetser stelt: is het aantoonbaar?
Meer weten?
Gerelateerde
blogs
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.