Terug naar het overzicht
17 augustus 2026
Cyberverzekering: de vijf eisen die bepalen of je claim standhoudt
Steeds meer MKB-bedrijven sluiten een cyberverzekering af. Verstandig. Maar een polis is een contract, en in dat contract staan eisen waar je omgeving aantoonbaar aan moet voldoen. De premie wordt elk jaar keurig geïncasseerd; of de dekking ook werkt, blijkt pas op het slechtst denkbare moment: bij de claim.
Dat is het deel van de cyberverzekering waar bijna niemand het over heeft. Niet of je een polis moet hebben, maar of de polis die je hebt straks doet wat je ervan verwacht.
In deze blog lees je welke eisen bij vrijwel elke cyberverzekeraar terugkomen, twee praktijkverhalen over waar het goed en fout ging, wat er vaak buiten de dekking valt, en in welke volgorde je beveiliging en polis het beste regelt.
De vijf eisen die vrijwel elke verzekeraar stelt
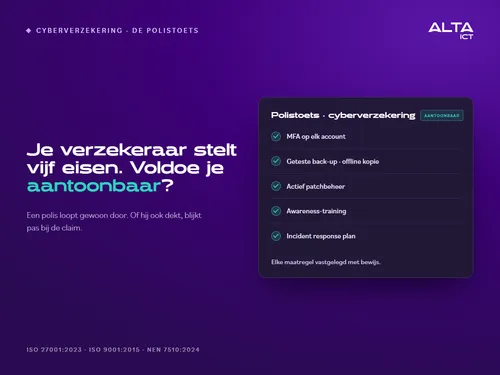
De vragenlijsten en polisvoorwaarden verschillen per verzekeraar, maar vijf eisen komen vrijwel overal terug: multi-factor authenticatie op elk account, een geteste back-up met een kopie los van je netwerk, actief patchbeheer, awareness-training voor medewerkers, en een incident response plan dat klaarligt.
Het woord dat er in de voorwaarden meestal bij staat is “aantoonbaar”. Een maatregel die in de praktijk wel geregeld is maar nergens vastligt, telt bij een claimbeoordeling niet mee. Dat verschil, tussen geregeld en aantoonbaar, is waar de rest van deze blog over gaat.
De claim die werd afgewezen
Een ondernemer liet ons zijn afwijzingsbrief lezen. Ransomware, dagen stilstand, forse schade. Hij had een cyberverzekering, elk jaar netjes betaald. De verzekeraar wees de claim af: in de polisvoorwaarden stond MFA op alle accounts als eis, en op twee oude beheeraccounts stond het niet aan. Precies via zo’n account kwamen de aanvallers binnen.
De pijnlijke les zit niet in de afwijzing zelf, maar in het moment waarop hij zichtbaar werd. De polis liep al jaren door zonder dat iemand de voorwaarden naast de omgeving had gelegd. Vergeten beheeraccounts zijn daarbij de klassieker: ze vallen buiten het zicht van de dagelijkse werkplek en juist daarom buiten de MFA-uitrol.
Precies dat kun je zonder afspraak controleren. Onze gratis Tenant Check op tenant.alta-ict.nl leest je Microsoft 365-omgeving en toont onder meer de MFA-dekking en je beheerdersaccounts. Eerlijk vooraf: de check signaleert en lost niets op, hij slaat niets van je gegevens op, en hij vervangt de toets tegen jouw specifieke polisvoorwaarden niet. Maar de vergeten beheeraccounts uit dit verhaal had hij laten zien.
Hetzelfde bedrijf, een andere premie
Een klant kreeg bij de verlenging een fors hogere premie voorgesteld. De reden van de verzekeraar: het risicoprofiel was onvoldoende onderbouwd. Vrij vertaald: ze konden niet zien of de beveiliging op orde was, en rekenden daarom met het slechtste scenario.
We hebben de vragenlijst opnieuw ingevuld, dit keer met bewijs uit de bestaande omgeving: MFA-dekking uit Entra, back-uptestresultaten met datum en uitkomst, patchstatus per werkplek, deelname aan de awareness-training. Er is niets nieuws gebouwd; het enige verschil was dat het nu aantoonbaar was. De toeslag ging van tafel.
Zo werkt die markt: verzekeraars prijzen wat ze niet kunnen zien als risico. Wie bewijs levert, wordt anders beoordeeld dan wie belooft.
Wat er vaak buiten de dekking valt
Bij het betaalverzoek vanaf het vliegveld stelden meerdere lezers dezelfde vraag: als dat geld wél was overgemaakt, had de verzekering het dan gedekt? Vaak niet. Social engineering en fraude waarbij een medewerker zelf de betaling uitvoert, zijn in veel cyberpolissen uitgesloten of beperkt gedekt. De redenering van de verzekeraar: er is niets gehackt, iemand is overtuigd. Dat is een ander risico, en vaak een aparte module.
De les: lees bij een cyberpolis niet alleen wat gedekt is, maar vooral wat is uitgesloten. En dek het uitgesloten deel af met wat wél werkt: een betaalproces met verificatie via een tweede kanaal, en training zodat medewerkers het herkennen.
Waarom je polis geen open document hoort te zijn
Iets wat weinig ondernemers weten: ransomware-groepen zoeken na een inbraak actief naar verzekeringsdocumenten. Vinden ze een cyberpolis met het verzekerde bedrag erin, dan wordt de losgeldeis daarop afgestemd. Je dekking wordt je prijskaartje.
Een verzekering zonder goede beveiliging maakt je dus niet veiliger; het maakt je een doelwit met een bekend budget. De omkering zit in de basis: wie een geteste back-up los van het netwerk heeft, kan herstellen zonder te betalen. Dan is de polis wat hij hoort te zijn: een vangnet voor restschade, geen onderhandelingsdossier voor de aanvaller. En berg de polis zelf op waar niet iedereen erbij kan.
De volgorde: eerst de basis, dan de polis
“Wat moet ik eerst regelen, de beveiliging of de verzekering?” is een vraag die we vaak krijgen, en het eerlijke antwoord is: in die volgorde. Een polis vergoedt schade; hij voorkomt niets, herstelt niets en belt ’s nachts niemand wakker. De maatregelen die verzekeraars eisen verlagen tegelijk de kans dat je de polis ooit nodig hebt, en bepalen de premie waartegen je hem afsluit.
De volgorde is dus geen keuze tussen twee uitgaven, maar een opbouw: basis op orde, bewijs vastleggen, en dan een polis die past bij het risico dat overblijft.
Eén set bewijs, drie partijen
Het bewijs dat je verzekeraar vraagt, is bovendien niet exclusief voor de verzekeraar. Grote klanten vragen in leveranciersbeoordelingen naar dezelfde maatregelen, en de Cyberbeveiligingswet vraagt organisaties die eronder vallen om hetzelfde aantoonbare fundament. Wie de werkplek zo inricht dat elke maatregel vanzelf bewijs oplevert, beantwoordt drie vragen met één dossier: MFA-rapportages, back-uptestresultaten, patchstatus, trainingsdeelname en de incidentprocedure.
Hoe ALTA-ICT hierin staat
Voor de duidelijkheid: wij verkopen geen verzekeringen en adviseren niet over polissen of verzekeraars; dat is het werk van je verzekeringsadviseur. Wat wij doen is de andere kant van de tafel: de werkplek zo inrichten dat elke maatregel vastligt en controleerbaar is, zodat jij de vragenlijst van je verzekeraar met bewijs kunt beantwoorden in plaats van met beloftes. We werken daarbij vanuit onze eigen certificering voor ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024, dus we weten uit eigen audits hoe bewijsvoering hoort.
Veelgestelde vragen
Kan een verzekeraar mijn claim echt afwijzen terwijl ik altijd premie betaalde?
Ja. Een polis is een contract met voorwaarden, en de toets op die voorwaarden vindt plaats bij de claim. Voldeed je omgeving op dat moment niet aantoonbaar aan de eisen, dan kan de verzekeraar de claim afwijzen of de uitkering verlagen.
Welke eis wordt in de praktijk het vaakst gemist?
MFA op álle accounts, met vergeten beheer- en serviceaccounts als klassieke uitzondering. De uitrol dekt de dagelijkse werkplekken, en juist de accounts met de meeste rechten blijven buiten beeld.
Is CEO-fraude gedekt onder een cyberverzekering?
Vaak niet of beperkt: fraude waarbij een medewerker zelf de betaling uitvoert valt in veel polissen onder uitsluitingen of een aparte module. Controleer het in je eigen voorwaarden en dek het risico organisatorisch af met een verificatieproces.
Levert goede beveiliging premievoordeel op?
Verzekeraars beoordelen het risicoprofiel op wat aantoonbaar is. Aantoonbare maatregelen leiden in de praktijk tot een gunstiger beoordeling dan een profiel dat de verzekeraar niet kan verifiëren; hoe dat in premie uitpakt, verschilt per verzekeraar.
Helpt ALTA-ICT bij het kiezen van een polis?
Nee, wij verkopen geen verzekeringen en adviseren niet over polissen. Wij zorgen voor de aantoonbare technische en organisatorische basis waar de polis om vraagt, en voor het bewijs waarmee je de vragenlijst van je verzekeraar beantwoordt.
Conclusie
Een cyberverzekering is een zinnig sluitstuk, maar geen vervanging van beveiliging. De eisen in de voorwaarden zijn geen papieren horde: het zijn de maatregelen die je toch al wilt, en aantoonbaarheid is wat ze waarde geeft richting verzekeraar, klant en wet tegelijk. Wie eerst de basis legt en het bewijs vastlegt, weet vooraf waar hij staat in plaats van achteraf bij de claim.
Wil je weten of jouw omgeving de polistoets doorstaat? Plan een korte sessie met ALTA-ICT, dan lopen we de vijf eisen samen langs je omgeving.
Meer weten?
Gerelateerde
blogs
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.