Terug naar het overzicht
20 augustus 2026
Overstappen van IT-leverancier: van eerste twijfel tot soepele migratie
Een directeur belde ons met één vraag: “Kunnen jullie ons overnemen van onze huidige IT-partij?” Onze eerste wedervraag is altijd dezelfde: op wiens naam staat jouw Microsoft-tenant? Het bleef stil. Hij zocht het uit: de tenant stond op naam van zijn IT-leverancier. Het domein ook. De beheerdersaccounts, de firewall, de back-ups: allemaal. Hij was eigenaar van zijn bedrijf, maar huurder van zijn eigen data.
Overstappen kon, maar elke stap liep via de partij waar hij juist vanaf wilde. Dat kostte hem maanden extra en veel vriendelijk blijven tegen mensen op wie hij boos was.
In deze blog lees je hoe je die situatie vóór bent: de eigendomscheck die tien minuten kost, de signalen dat je IT-partner stilletjes afscheid van je neemt, de vragen die je hem hoort te stellen, de kalender van een overstap en hoe een migratie verloopt zonder dat je bedrijf er iets van merkt.
Op wiens naam staat jouw tenant?
Je hoeft niet te willen overstappen om dit te controleren, en het kost tien minuten. Drie vragen: wie is Global Admin in je Microsoft 365-omgeving en op wiens naam staat de tenant? Wie is bij je registrar de eigenaar van je domeinnaam? En waar staan je back-ups, en kun jij erbij zonder je leverancier? De antwoorden vertellen je of je klant bent of gevangene.
De eerste vraag kun je zonder afspraak laten beantwoorden. Onze gratis Tenant Check op tenant.alta-ict.nl leest je Microsoft 365-omgeving en toont onder meer welke beheerdersaccounts er zijn. Eerlijk vooraf: de check signaleert en lost niets op, hij slaat niets van je gegevens op, en de eigendomsvraag van je domein en back-ups beantwoordt hij niet; die stel je aan je registrar en je leverancier.
Vijf signalen dat je IT-partner afscheid van je neemt
“Zo gaat dat toch overal?”, zei een ondernemer toen we vroegen hoe zijn IT geregeld was. Hij belde zelf achter storingen aan, de factuur groeide elk kwartaal met posten die niemand kon uitleggen, en zijn vraag over beveiliging werd afgedaan met “daar hebben jullie het budget niet voor”. Hij dacht dat dat normaal was. Het is niet normaal. Het zijn de signalen dat je IT-partner afscheid van je aan het nemen is, zonder het te zeggen:
Jij belt achter je eigen storingen aan. De factuur groeit, de uitleg niet. Securityvragen worden afgewimpeld. Er komt geen advies meer, alleen brandjes blussen. En je vaste contactpersoon bestaat niet meer.
Goede IT merk je niet op. Als jij je IT elke week opmerkt, zegt dat iets. Herken je twee of meer signalen, dan hoef je nog niets te beslissen, maar begin wel met tellen.
Draai de vragenlijst om
In een eerdere blog schreven we over de vragenlijst die jouw grote klant je stuurt nu de Cyberbeveiligingswet geldt. De vraag terug: heb jij die vragenlijst ooit naar je eigen IT-leverancier gestuurd? Denk even mee: jouw IT-partij heeft beheerderstoegang tot je mail, je bestanden, je financiële systemen en je klantgegevens. Als hij gehackt wordt, ben jij gehackt. Jouw ketenverantwoordelijkheid begint niet bij je schoonmaakbedrijf; hij begint bij de partij met de hoogste rechten.
Eén vraag is genoeg om te beginnen: “Mag ik jullie ISO 27001-certificaat zien?” Let op het antwoord. Een gecertificeerde partij stuurt een PDF met een certificaatnummer dat je zelf kunt controleren. Een niet-gecertificeerde partij begint over “wij werken volgens de principes van”. Principes zijn geen bewijs, en de wet vraagt om bewijs.
De vijf vragen voor je leverancier
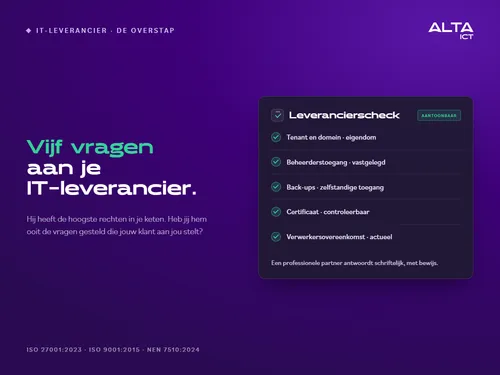
Wil je het vollediger aanpakken, stel dan deze vijf vragen schriftelijk: op wiens naam staan onze Microsoft 365-tenant en ons domein? Wie heeft beheerderstoegang tot onze systemen en waar is dat vastgelegd? Waar staan onze back-ups en kunnen wij er zelfstandig bij? Welke certificering kunt u aantonen met een controleerbaar certificaat? En is onze verwerkersovereenkomst actueel en dekt hij de huidige dienstverlening?
Een professionele IT-partner beantwoordt deze vragen binnen een week, schriftelijk en met bewijs. Het antwoord zelf is informatie, maar de manier waarop het komt vertelt je minstens zoveel.
De kalender: 1 januari begint in augustus
“Overstappen? Dat doen we volgend jaar wel een keer.” Reken even terug. Wil je per 1 januari over, dan geldt bij veel beheercontracten een opzegtermijn van enkele maanden, dus je zegt op ruim vóór het einde van het jaar. Een zorgvuldige migratie vraagt weken voorbereiding, dus je nieuwe partij moet in het najaar kunnen starten. En die partij kies je niet in een week: offertes, gesprekken en referenties kosten tijd.
Terugtellen vanaf 1 januari kom je uit in de zomer. Wie pas in het najaar begint met rondkijken, tekent in de decemberdrukte een contract dat hij in januari betreurt. Gebruik de rustige weken dus ergens voor: niet om te beslissen, wel om de eigendomscheck te doen en één offerte ter vergelijking aan te vragen. Dan beslis je daarna met feiten in plaats van frustratie.
Overstappen zonder gedoe: vier fases
Overstappen van IT-leverancier klinkt als een verbouwing terwijl de winkel open is. Zo hoeft het niet. Een zorgvuldige overstap verloopt in vier fases. Eerst de inventarisatie: de omgeving in kaart en de overdrachtslijst opstellen met je huidige leverancier. Dan de voorbereiding: accounts, licenties en beveiliging worden ingericht naast je bestaande omgeving, en je merkt er niets van. Dan de migratie zelf, buiten kantooruren, zodat maandagochtend iedereen gewoon doorwerkt. En tot slot de nazorg: een vast aanspreekpunt, korte lijnen en een evaluatie.
Je data blijft van jou, voor, tijdens en na de overstap. Dat hoort vastgelegd te zijn in de verwerkersovereenkomst en in het offboardingsbeleid van je nieuwe partij.
Je herkent een leverancier aan zijn afscheid
Wij hebben zelf klanten overgedragen aan andere IT-partijen. Niet omdat het misging; wegen scheiden, dat gebeurt. En juist dan zie je waar een leverancier van gemaakt is. Wat een nette overdracht bevat: complete documentatie van de omgeving, alle beheerderswachtwoorden via een beveiligde kluis, de licentie-overzichten, de back-uphistorie en een warme overdracht met de nieuwe partij aan tafel. De verwerkersovereenkomst netjes beëindigd, de datavernietiging vastgelegd. Geen vertraging, geen “dat zoeken we nog uit”, geen factuur voor het meewerken aan je eigen vertrek.
Vraag bij je volgende contractgesprek daarom: “Wat gebeurt er als wij ooit weg willen?” Het antwoord op die vraag vertelt je meer dan de hele offerte. Wie loslaten in zijn contract heeft geregeld, heeft niets te verbergen tijdens de samenwerking.
Hoe ALTA-ICT hierin staat
Wij vallen als MSP zelf onder de Cyberbeveiligingswet en zijn gecertificeerd voor ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024. De vijf vragen hierboven beantwoorden wij met documenten, niet met beloftes, en onze certificaten sturen we ongevraagd mee bij elke offerte. Twijfel je aan de antwoorden van je huidige leverancier, dan voeren we een onafhankelijke second opinion uit op je IT-omgeving; ook als de uitkomst is dat je prima zit waar je zit.
Veelgestelde vragen
Hoe controleer ik op wiens naam mijn tenant en domein staan?
De tenant: kijk in je Microsoft 365-beheerportaal wie Global Admin is, of laat het tonen via een tenantcheck. Het domein: vraag bij SIDN of je registrar wie als houder geregistreerd staat. Staan ze op naam van je leverancier, vraag dan schriftelijk om overdracht naar je eigen organisatie.
Mag mijn leverancier weigeren mee te werken aan een overstap?
Je contract en de verwerkersovereenkomst bepalen de spelregels, maar je data is en blijft van jou. Een professionele partij werkt gedocumenteerd mee aan de overdracht; leg afspraken over offboarding daarom vast vóórdat je tekent, niet als je weg wilt.
Hoe lang duurt een overstap?
Reken op enkele weken tot enkele maanden, afhankelijk van de omvang en van hoe de omgeving erbij staat. De doorlooptijd zit vooral in zorgvuldige voorbereiding; de migratie zelf gebeurt buiten kantooruren.
Merken mijn medewerkers iets van de migratie?
Bij een goede aanpak vrijwel niets: de nieuwe omgeving wordt naast de bestaande ingericht en de overgang gebeurt buiten kantooruren, zodat iedereen maandagochtend gewoon doorwerkt.
Moet ik overstappen als ik twee van de vijf signalen herken?
Nee. De signalen zijn een reden om te gaan tellen en vragen te stellen, niet om direct op te zeggen. Soms is een goed gesprek met je huidige leverancier genoeg; de vijf vragen uit deze blog zijn daar een prima agenda voor.
Conclusie
De meeste ondernemers denken pas na over hun IT-leverancier als de frustratie hoog zit, en dat is precies het verkeerde moment: dan beslis je onder druk en via de partij waar je vanaf wilt. Doe het andersom. Controleer het eigendom nu het rustig is, stel de vijf vragen, en beslis daarna met feiten. En welke uitkomst het ook wordt: een leverancier die de vragen met bewijs beantwoordt en zijn afscheid geregeld heeft, is er een om te houden.
Wil je een onafhankelijke second opinion op je IT-omgeving? Plan een korte sessie met ALTA-ICT, dan lopen we de vijf vragen samen door.
Meer weten?
Gerelateerde
blogs
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.