Terug naar het overzicht
24 augustus 2026
De AI Act voor het MKB: wat er echt geldt (en wat is uitgesteld)
Op 2 augustus 2026 ging een nieuwe fase van de AI Act in. Wat er die dag niet gebeurde: er kwam geen toezichthouder langs, de boete uit alle koppen viel bij niemand op de mat, en de zware verplichtingen voor hoog-risico AI, waar de paniekartikelen over gingen, zijn met de Digital Omnibus doorgeschoven naar december 2027.
Wat er wél geldt, is overzichtelijk: een chatbot moet zich kenbaar maken als AI, bepaalde AI-content moet herkenbaar zijn, en de AI-geletterdheidsplicht die al sinds februari 2025 bestaat, staat nu onder toezicht. Toch voelt volgens KVK-onderzoek maar een klein deel van de ondernemers zich goed geïnformeerd over deze wet; de rest krijgt zijn informatie uit koppen die angst verkopen.
Deze blog zet op een rij wat er echt geldt voor een MKB-bedrijf dat gewoon ChatGPT, Copilot of een chatbot gebruikt: wat is uitgesteld, wat nu geldt, wat al gold, en de vijf punten waarmee je het praktisch regelt.
Drie stapels: uitgesteld, geldt nu, gold al
De verwarring rond de AI Act verdwijnt zodra je de verplichtingen in drie stapels legt. Uitgesteld: de zware eisen voor hoog-risico AI-systemen zijn met de Digital Omnibus (Verordening (EU) 2026/1744, in werking sinds 27 juli 2026) doorgeschoven naar 2 december 2027, en voor systemen onder Bijlage I naar 2 augustus 2028. Geldt sinds 2 augustus 2026: de transparantieverplichtingen van artikel 50, over chatbots en AI-content. Gold al sinds februari 2025: de AI-geletterdheidsplicht van artikel 4 en de verboden praktijken van artikel 5; nieuw is dat daar nu toezicht bij hoort.
Dat toezicht ligt bij de nationale markttoezichtautoriteiten. In Nederland is de uitvoeringswet nog niet in werking, dus de handhaver is nog in aanbouw. De plicht zelf is dat niet: de verordening werkt rechtstreeks.
Praat je klant met AI? Dan moet hij dat weten
Staat er een chatbot op je website, dan moet voor de bezoeker duidelijk zijn dat hij met AI praat, niet met een collega die toevallig nooit slaapt. En dat mag niet weggestopt in de algemene voorwaarden: de wet vraagt om duidelijkheid op het moment van de interactie zelf. In de praktijk is dat een melding boven het chatvenster of in het openingsbericht: “Je chat met de AI-assistent van [bedrijf].” Dit is geen project, dit is een middag.
AI-content herkenbaar: wat er echt onder valt
Over de herkenbaarheid van AI-content bestaat het meeste misverstand, dus even precies. De markeringsplicht van artikel 50 richt zich met name op deepfakes en op AI-gegenereerde teksten die het publiek informeren over zaken van algemeen belang. Niet elke marketingtekst die je met AI schreef valt er automatisch onder, zeker niet als er een mens naar keek en er redactionele verantwoordelijkheid is. Voor de machineleesbare markering door aanbieders geldt bovendien een overgangstermijn tot 2 december 2026, uitsluitend voor systemen die vóór 2 augustus 2026 op de markt waren.
De nuchtere praktijklijn: wees transparant waar AI het werk deed en een lezer of kijker dat redelijkerwijs wil weten. Dat kost niets, klanten waarderen het, en je zit er ruim mee aan de goede kant van de plicht.
De training die je al moest hebben
“AI-geletterdheid? Onze mensen gebruiken nauwelijks AI.” Stel dan één vraag: wie in het team heeft de afgelopen maand ChatGPT, Copilot of een AI-functie in de eigen software gebruikt? Het antwoord is vrijwel altijd: iedereen eigenlijk. Precies daar gaat artikel 4 over: wie met AI werkt, moet snappen wat het wel en niet kan, en wanneer je de uitkomst moet wantrouwen.
Het is een inspanningsverplichting, geen diploma-eis. Maar de inspanning moet aantoonbaar zijn: wie volgde welke uitleg, wanneer, vastgelegd. Een basistraining voor iedereen die met AI werkt plus verdieping voor de intensieve gebruikers is genoeg. Documenteer het, en dit onderdeel is af. Daar is hij weer, de rode draad van elke wet dit jaar: aantoonbaar.
Waarom menselijk toezicht geen papieren eis is
Een les uit onze eigen praktijk. Na een klantgesprek lieten we AI-notulen maken: keurige samenvatting, actiepunten, alles leek compleet, en de terugkoppeling ging naar de klant. Eén besproken onderwerp ontbrak. Het stond wél in de volledige transcriptie, maar de samenvatting had het laten vallen omdat het kort en tussendoor besproken was. De klant miste het, en er moest een aanvullende mail achteraan.
Sindsdien is de regel: notulen altijd naast de transcriptie leggen voordat er klantcommunicatie van wordt gemaakt. Dat is precies wat de AI Act bedoelt met menselijk toezicht en geletterdheid. Niet omdat AI slecht is; we gebruiken het dagelijks en het bespaart uren. Maar wie AI-output ongecontroleerd doorstuurt, tekent voor fouten die hij niet heeft gezien. AI is gereedschap. De controle blijft mensenwerk.
Verbieden werkt niet
“Wij hebben AI gewoon verboden op de zaak”, zei een directeur trots. Onze wedervraag: en hoe controleer je dat? Stilte. Dit is wat er echt gebeurt bij een AI-verbod: medewerkers gebruiken het op hun privételefoon. Zelfde werk, zelfde bedrijfsgegevens, maar dan in een gratis account zonder afspraken, buiten elk zicht. Dat heet schaduw-AI, en het is een groter risico dan het gebruik dat je verbood.
De AI Act vraagt niet om verbieden maar om kanaliseren: weet welke tools je organisatie gebruikt, spreek af wat erin mag en wat niet, en zorg dat gevoelige klant- en bedrijfsgegevens nooit in een openbare tool belanden. Een AI-beleid van één A4 dat gebruik toestaat onder voorwaarden, wordt nageleefd. Een verbod wordt omzeild.
Het A4 met vijf punten
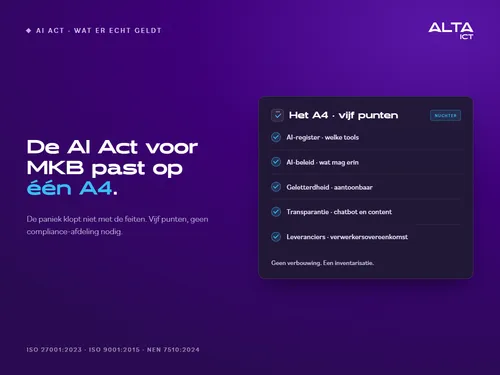
Alles wat hierboven staat, komt samen in vijf punten. Een AI-register: welke AI-tools gebruikt je organisatie, waarvoor, en welke data gaat erin. Een AI-beleid: wie mag wat gebruiken, en welke gegevens horen er nooit in. Aantoonbare geletterdheid: vastgelegd wie welke uitleg kreeg. Transparantie: de chatbot maakt zich kenbaar en AI-content is herkenbaar waar de plicht dat vraagt. En de leverancierscheck: hebben je AI-leveranciers een verwerkersovereenkomst, en is die getekend? Vijf punten, geen compliance-afdeling nodig.
Het register en de transparantieteksten kun je vandaag nog maken. Onze gratis AI-check op airegister.alta-ict.nl loopt in een minuut of tien door je AI-gebruik heen en levert je AI-register en transparantieteksten als documenten op. Eerlijk vooraf: de wizard bouwt op wat jij invult, dus wat je niet opgeeft staat er niet in, en het is geen juridisch advies. Voor een MKB-bedrijf dat gewoon wil weten waar het staat, is het de snelste eerste stap.
Herken je het patroon van de vijf punten? Het is dezelfde aantoonbaarheid die je klanten via de Cyberbeveiligingswet van je vragen. Wie het voor de ene wet vastlegt, heeft het voor de andere grotendeels liggen.
Hoe ALTA-ICT hierin staat
Wij gebruiken AI dagelijks in ons eigen werk en kennen de valkuilen uit de praktijk, niet uit de folder; de notulen-les hierboven is er één van. Voor klanten zetten we de vijf punten op tijdens een AI check-in: inventarisatie van de tools, het register en beleid op maat, en de training voor het team, passend bij de omvang van het bedrijf. We werken daarbij vanuit onze eigen certificering voor ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024, dus documenteren zoals een auditor het wil zien is ons dagelijks werk.
Veelgestelde vragen
Geldt de AI Act voor mijn bedrijf als we alleen ChatGPT of Copilot gebruiken?
Ja, op de punten die voor gebruikers gelden: de geletterdheidsplicht voor iedereen die met AI werkt, en de transparantieplicht als je AI klantcontact laat doen of content laat maken die onder de markeringsplicht valt. De zware hoog-risico-eisen raken de meeste MKB-gebruikers niet.
Wat is er precies uitgesteld met de Digital Omnibus?
De verplichtingen voor hoog-risico AI-systemen: naar 2 december 2027 voor Bijlage III en naar 2 augustus 2028 voor Bijlage I. De transparantieplicht van artikel 50 is niet uitgesteld en geldt sinds 2 augustus 2026.
Moet ik elke tekst die ik met AI schrijf markeren?
Nee. De markeringsplicht richt zich met name op deepfakes en op AI-teksten die het publiek informeren over zaken van algemeen belang. Een marketingtekst waar een mens redactionele verantwoordelijkheid voor draagt, valt er niet automatisch onder. Transparant zijn waar de lezer het wil weten, blijft wel de verstandige lijn.
Wat riskeer ik bij een overtreding van de transparantieplicht?
De verordening kent boetes tot 15 miljoen euro of drie procent van de wereldwijde jaaromzet, met proportionaliteit voor het mkb. In Nederland is het toezicht nog in opbouw, maar de plicht geldt rechtstreeks; het eerlijke antwoord is dat het risico voor een klein bedrijf nu vooral reputatie en klantvertrouwen is, en dat naleving weinig kost.
Is een AI-verbod op de zaak niet de simpelste oplossing?
Nee. Een verbod verplaatst het gebruik naar privételefoons en gratis accounts, buiten elk zicht en zonder afspraken. Een kort beleid dat gebruik toestaat onder voorwaarden wordt nageleefd; een verbod wordt omzeild.
Conclusie
De AI Act is voor het gemiddelde MKB-bedrijf geen verbouwing maar een inventarisatie: weten welke tools je gebruikt, afspreken wat erin mag, je team aantoonbaar wegwijs maken, transparant zijn waar de wet en je klant dat vragen, en je leveranciers op orde. Wie dat op één A4 vastlegt, is verder dan de meeste bedrijven én klaar voor de vragen die klanten en toezichthouders gaan stellen.
Wil je de vijf punten in één middag staan hebben? Plan een AI check-in met ALTA-ICT, dan inventariseren we je tools en leggen we register, beleid en training samen vast.
Bron: AI-verordening en Verordening (EU) 2026/1744 (Digital Omnibus), EUR-Lex en Europese Commissie, gecontroleerd op 26 juli 2026.
Meer weten?
Gerelateerde
blogs
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.