Knowledge base
October 21, 2020
How to limit OneDrive upload bandwidth.
If the OneDrive client is actively syncing files, you will see the sync icon (Figure # 1) over the OneDrive icon in the system tray. Clicking the OneDrive icon displays a list of files queued for synchronization. On the device I was troubleshooting, OneDrive uploaded a series of large media files that had recently been transferred to the local drive.
Image # 1

Network usage in the OneDrive sync client
By default, the upload speed of the OneDrive sync client is not limited. In other words, it can saturate your upload bandwidth. If the client is synchronizing small office files, or if there is a large amount of upload bandwidth available, the default setting may not be a problem.
The default upload setting can even be an advantage, as you can rest assured that all documents stored in locations synced with OneDrive will be quickly uploaded to the cloud. The faster the OneDrive client can upload files to the cloud, the faster they will be available to share or access from other devices.
But as more of us work remotely because of the global pandemic, the available upload bandwidth at home is often much lower than the download bandwidth. In this case, large files to be uploaded by the synchronization client can quickly saturate the upload bandwidth. This in turn causes slow response when loading websites on devices connected to the local network.
ISP bandwidth test
To check the available upload and download bandwidth on your network, use a service such as Speedtest.net. To understand the actual bandwidth you can get from your Internet Service Provider (ISP), make sure the network is not being used by other applications or devices while the test is running.
It is useful to establish a benchmark so that you can better solve connection problems when they occur. In the figure below (Figure 2), you can see that the available upload bandwidth is about 16 times less than the download bandwidth.
Image # 2

Quality of service versus network settings of the OneDrive sync app
Microsoft recommends the use of network quality policies (QoS) as the best way to manage the network usage of the OneDrive synchronization client. But for users on home networks, it is more practical to configure network usage settings in the sync app. Users can change the settings manually or they can be configured using group policy or registry settings.
Implementing QoS to protect upload bandwidth involves assigning a Differentiated Services Code Point (DSCP) value (0-63) to network packets generated by the OneDrive synchronization app and then limiting the maximum upload speed the app can use. Network devices, such as routers and switches, can then use the DSCP value to classify and queue network packets to control bandwidth usage. Packages with a higher DSCP value are given priority.
Most home routers have some built-in QoS features, such as port-based QoS and priority schemes such as 802.1P / DSCP, even if they are not enabled by default. But QoS may require installation or configuration in the router. If QoS is not configured for prioritization or is disabled, any DSCP values are ignored or set to 0. So it may be better to limit the bandwidth of the OneDrive sync client using the settings available in the app.
Network settings for OneDrive synchronization app
The network settings of the OneDrive sync app can be changed from their default settings, which are “No limit,” to a hard limit specified in kB/s. Or in the case of upload bandwidth only, to “auto-adjust,” allowing the OneDrive client to use only unused bandwidth. You can manually change the network settings as follows:
- Click the OneDrive client icon in the system tray.
- In the OneDrive window, click Help and Settings in the lower-right corner.
- From the menu, click Settings.
Image # 3

- In the Microsoft OneDrive properties window, switch to network.
- Set Upload speed to Automatically adjust or Limit to: and enter a hard limit in KB/s. Optionally, you can also set a hard limit for the download speed. Click OK when you are finished.
Image #4

Network upload and download speed settings can also be managed using group policy or registry settings. See Microsoft’s website here for more information on managing OneDrive sync settings with Group Policy. And check out Network Usage Planning for the OneDrive sync app on Microsoft’s website for more detailed information on managing network bandwidth.
Source: petri
Want to know more?

Related
blogs
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.

![Sensitive Information in AI Chat, Teams, and WhatsApp: The Moment Before Sending /
Hero Voor Verzenden.html
HTML
maak synccommanodo
Je stuurde de HTML-bron, niet de PNG. Ik heb die HTML zelf gerenderd en het resultaat bekeken. Het beeld is akkoord.
Wat ik heb gecontroleerd
Maat en fonts: exact 1200x900. Halogen 900 en Bilo 300 en 500 laden uit het bestand zelf, zonder vervangend lettertype.
Inhoud: kicker “BLOG · VOOR VERZENDEN”, de kop in wit en limoengroen, en de chatkaart met “dossier” omlijnd en het label “gevoelig”. Er is geen maskering en er staan geen merknamen in.
Opmaak: de kop raakt de kaart niet en de certificeringsregel is volledig.
Randen: de hoekpixels zijn paars, niet de controlekleur
#160a2e. Er is dus geen rand van de pagina mee geëxporteerd.
Het PNG-bestand gevoelige-gegevens-ai-chat-verzenden.png heb ik je gestuurd. Zet het in je Downloads en draai dan:
powershell
cd C:\repos\ALTA-ICT
git pull --rebase
$b = "docs\Projecten\social-campagnes\Week 43 - Voor Verzenden\Blog"
$f = Get-Item "$env:USERPROFILE\Downloads\gevoelige-gegevens-ai-chat-verzenden.png"
Add-Type -AssemblyName System.Drawing
$i = [System.Drawing.Image]::FromFile($f.FullName); "{0}x{1}" -f $i.Width, $i.Height; $i.Dispose()
Copy-Item $f.FullName "$b\" -Force
git add -- "$b\gevoelige-gegevens-ai-chat-verzenden.png"
git diff --cached --name-only
git commit -m "Blog 43: bloghero gevoelige gegevens voor verzenden"
git log origin/master..master --oneline
Verwachting: 1200x900, dan één bestandsnaam, daarna één of twee commits. Twee commits als de editie 15-hero nog niet gepusht is. Plak de output terug, daarna push je.
In WordPress, bij blog 43:
Uitgelichte afbeelding: upload dit bestand, met de alt-tekst uit de plakklaar.
Controleer na het uploaden dat de bestandsnaam geen -1 heeft gekregen.
De kanaalvarianten van blog 43 maak je pas als de blog live staat. De prompt staat in de plakklaar.
geef me blog 43 om te maken zoals het moet in wordpress
Hieronder staat alles voor WordPress, in de volgorde van de editor. Ik gebruik variant B, zonder test. Plak elke HTML in het tabblad Tekst en schakel nooit over naar Visueel.
1. Nieuw bericht
Ga naar Berichten, Nieuw bericht.
2. Titel
Gevoelige gegevens in AI-chat, Teams en WhatsApp: het moment vóór verzenden
3. Veld Introductie (tabblad Tekst)
html
<p dir="ltr">Bij een datalek denk je aan een hacker. In de praktijk begint het vaak met Ctrl+V: een stuk uit een dossier in de verkeerde chat, de verkeerde mail, of een AI-tool die de tekst "even netjes maakt".</p>
<p dir="ltr">Er is geen kwade wil. Er is haast, en een knop die te dichtbij zit. Deze blog gaat over dat ene moment vlak voor verzenden: wat kun je dan nog tegenhouden, en wie ziet het?</p>
4. Veld Omschrijving (tabblad Tekst)
html
<h2>Waar Microsoft 365 ophoudt</h2>
<p dir="ltr">In <a href="https://alta-ict.nl/blog/microsoft-purview-business-premium/">de blog over Microsoft Purview</a> zag je wat Business Premium al beschermt: mail en de bestanden in OneDrive en SharePoint. Een bestand dat je in Teams deelt, valt daar ook onder.</p>
<p dir="ltr">Het chatbericht in Teams niet. DLP voor Teams-chat vraagt volgens Microsoft een E5-licentie. En een AI-chat in de browser of een app op de laptop ziet Microsoft helemaal niet.</p>
<h2>AI-chat en geheimhouding</h2>
<p dir="ltr">Een medewerker plakt een brief aan een cliënt in een gratis AI-chat, met zijn privéaccount, om hem beter te formuleren. Naam, adres en de reden van het dossier gaan mee, naar een dienst waarmee je organisatie geen verwerkersovereenkomst heeft.</p>
<p dir="ltr">Verbieden werkt slecht. De tool blijft handig, en wie hem niet mag gebruiken, gebruikt hem stiekem. Beter: weten welke AI-tools je team gebruikt, en per tool afspreken wat erin mag.</p>
<h2>WhatsApp is geen dossier</h2>
<p dir="ltr">De wijkverpleegkundige stuurt een foto naar de collega die de dienst overneemt. De installateur appt de klant een offerte met diens adres. Het werkt snel, en het gebeurt vaak op een privételefoon.</p>
<p dir="ltr">Daarmee staan zakelijke gegevens op een apparaat dat de organisatie niet beheert, in een app die ze niet kan archiveren. Vertrekt de medewerker, dan vertrekken de gesprekken mee. Een alternatief moet net zo snel zijn, anders gebruikt niemand het.</p>
<h2>Een waarschuwing op het juiste moment</h2>
<p dir="ltr">Een training over datalekken vergeet je in een week. Een melding op het moment van verzenden niet. In Outlook kan Microsoft 365 dat al: staat er een gevoelig gegeven in een mail, dan verschijnt bovenaan een melding nog voor de mail vertrekt. Voor chat en voor apps buiten Microsoft heb je daarvoor software op het apparaat nodig.</p>
<h2>Beschermen zonder meekijken</h2>
<p dir="ltr">Elke vorm van datalekpreventie roept bij medewerkers en ondernemingsraad één vraag op: leest de werkgever mee? Stel die vraag zelf, vóór je iets kiest. Een melding per soort gegeven is genoeg om een lek te voorkomen. Namen en berichtinhoud zijn daarvoor niet nodig.</p>
<h2>Begin met een AI-overzicht</h2>
<p dir="ltr">Je hoeft niet met software te beginnen. Begin met een lijst van de AI-tools die je team gebruikt, waarvoor, en met welke gegevens. Vaak staan er tools op die niemand had verwacht.</p>
<p dir="ltr">De Europese AI-verordening legt de markering van AI-output bij de aanbieders. Sinds augustus moeten zij wat hun AI maakt machineleesbaar markeren; voor tools die al eerder op de markt waren, loopt de overgang tot 2 december. Dat is hun plicht. Jouw taak is weten wat je gebruikt.</p>
<p dir="ltr">Het <a href="https://airegister.alta-ict.nl/?utm_source=blog&utm_medium=referral&utm_campaign=voorverzenden&utm_content=blog43-tool">AI-Register</a> geeft geen juridisch oordeel. Wel maakt het in ongeveer tien minuten een overzicht van je AI-tools met de transparantieteksten, als drie documenten in je mail.</p>
<h2>Zo doen wij het</h2>
<p dir="ltr">We beginnen met het AI-overzicht en de afspraken per tool. Daarna zetten we Purview aan voor mail en bestanden. Het gat buiten Microsoft vullen we met datalekpreventie op het apparaat, als add-on bij de moderne werkplek. We werken zelf onder ISO 27001:2023, ISO 9001:2015 en NEN 7510:2024.</p>
<h2>Veelgestelde vragen</h2>
<p dir="ltr"><strong>Mag een medewerker een AI-chat gebruiken voor werk?</strong></p>
<p dir="ltr">Dat bepaal je zelf, per tool. Leg vast welke tools mogen en welke gegevens er niet in horen. Een zakelijk abonnement met een verwerkersovereenkomst is iets anders dan een gratis versie met een privéaccount.</p>
<p dir="ltr"><strong>Beschermt Business Premium Teams?</strong></p>
<p dir="ltr">Bestanden die je in Teams deelt wel, want die staan in SharePoint of OneDrive. Het chatbericht zelf niet; daarvoor vraagt Microsoft E5.</p>
<p dir="ltr"><strong>Moet ik AI-output zelf markeren?</strong></p>
<p dir="ltr">De markering van AI-output is een plicht van de aanbieder van de AI-tool. Voor jou telt dat je weet welke tools je gebruikt en wat je erin stopt.</p>
<h2>Conclusie</h2>
<p dir="ltr">Het lek begint met plakken, niet met een hacker. Microsoft 365 beschermt mail en bestanden; de chat, de AI-tool en de app op de laptop vallen erbuiten. Begin met een overzicht van wat je team gebruikt en spreek per tool af wat erin mag.</p>
<p dir="ltr">Wil je het moment vóór verzenden bespreken? Plan een gesprek met ALTA-ICT.</p>
5. CTA-knop (als je thema een knopveld heeft)
Tekst: Het moment vóór verzenden bespreken
Link: https://alta-ict.nl/contact?utm_source=blog&utm_medium=referral&utm_campaign=voorverzenden&utm_content=blog43-cta
6. Uittreksel
Een datalek begint vaak niet bij een hacker, maar bij plakken. Wat er gebeurt als een medewerker gegevens in een AI-chat, een Teams-chat of WhatsApp zet, waar Microsoft 365 ophoudt, en waarom je begint met een overzicht van de AI die je team gebruikt.
7. Categorie: Beveiliging. Zet geen andere categorie aan.
8. Uitgelichte afbeelding
Upload gevoelige-gegevens-ai-chat-verzenden.png. Controleer daarna dat de bestandsnaam in de mediabibliotheek geen -1 heeft gekregen.
Alt-tekst:
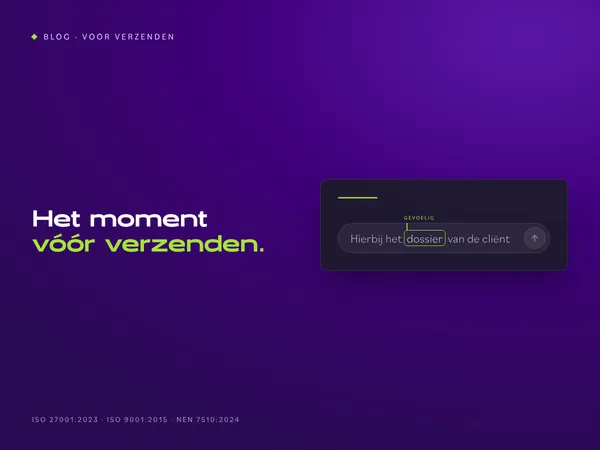
Hero bij de blog over gevoelige gegevens vóór verzenden: een chatinvoerveld met de zin Hierbij het dossier van de cliënt, waarin het woord dossier omlijnd is en gemarkeerd als gevoelig.](/media/uploads/2026/10/gevoelige-gegevens-ai-chat-verzenden.png?width=600)