Volver a la vista general
24 de agosto de 2026
La Ley de IA para las pymes: lo que realmente se aplica (y lo que se ha aplazado)
El 2 de agosto de 2026 entró en vigor una nueva fase de la Ley de IA. Lo que no pasó ese día: no vino ningún inspector, nadie recibió la multa de la que tanto se hablaba, y las estrictas obligaciones para la IA de alto riesgo, de las que hablaban los artículos alarmistas, se han aplazado hasta diciembre de 2027 con el «Digital Omnibus».
Lo que sí se aplica es bastante claro: un chatbot tiene que identificarse como IA, ciertos contenidos de IA deben ser reconocibles, y la obligación de alfabetización en IA, que ya existe desde febrero de 2025, ahora está sujeta a supervisión. Sin embargo, según un estudio de la KVK, solo una pequeña parte de los empresarios se siente bien informada sobre esta ley; el resto se entera por titulares que siembran el miedo.
En este blog te explico lo que realmente se aplica a una pyme que simplemente usa ChatGPT, Copilot o un chatbot: qué se ha aplazado, qué se aplica ahora, qué ya se aplicaba y los cinco puntos que te ayudarán a gestionarlo en la práctica.
Tres pilas: aplazado, vigente ahora, ya estaba vigente
La confusión en torno a la Ley de IA se aclara en cuanto clasificas las obligaciones en tres grupos. Aplazado: los estrictos requisitos para los sistemas de IA de alto riesgo se han pospuesto, mediante el Omnibus Digital (Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026), hasta el 2 de diciembre de 2027, y, para los sistemas del anexo I, al 2 de agosto de 2028. En vigor desde el 2 de agosto de 2026: las obligaciones de transparencia del artículo 50, sobre los chatbots y el contenido de IA. Ya en vigor desde febrero de 2025: la obligación de alfabetización en IA del artículo 4 y las prácticas prohibidas del artículo 5; la novedad es que ahora esto incluye la supervisión.
Esa supervisión recae en las autoridades nacionales de control de mercado. En los Países Bajos, la ley de aplicación aún no ha entrado en vigor, así que la autoridad encargada de velar por su cumplimiento todavía está en fase de creación. La obligación en sí misma sí que está en vigor: el reglamento tiene aplicación directa.
¿Tu cliente habla con la IA? Pues tiene que saberlo
Si tienes un chatbot en tu página web, el visitante debe tener claro que está hablando con una IA, no con un compañero de trabajo que, por casualidad, nunca duerme. Y eso no puede quedar oculto en las condiciones generales: la ley exige claridad en el mismo momento de la interacción. En la práctica, eso significa un aviso encima de la ventana de chat o en el mensaje inicial: «Estás chateando con el asistente de IA de [empresa]». Esto no es un proyecto, es cosa de una tarde.
Contenido con IA reconocible: qué incluye realmente
Es sobre la reconocibilidad del contenido generado por IA donde hay más confusión, así que voy a ser claro. La obligación de etiquetado del artículo 50 se centra sobre todo en los deepfakes y en los textos generados por IA que informan al público sobre asuntos de interés general. No todos los textos de marketing que hayas escrito con IA entran automáticamente en esta categoría, y menos aún si los ha revisado una persona y hay responsabilidad editorial. Además, para el etiquetado legible por máquinas por parte de los proveedores, hay un plazo de transición hasta el 2 de diciembre de 2026, solo para los sistemas que ya estuvieran en el mercado antes del 2 de agosto de 2026.
La línea de actuación sensata: sé transparente cuando la IA haya hecho el trabajo y el lector o espectador tenga motivos razonables para saberlo. No cuesta nada, a los clientes les gusta y, con eso, ya cumples con creces con tus obligaciones.
El entrenamiento que ya deberías haber hecho
«¿Conocimientos sobre IA? Nuestra gente casi no usa la IA». Pues haz una pregunta: ¿quién del equipo ha usado en el último mes ChatGPT, Copilot o alguna función de IA en nuestro propio software? La respuesta es casi siempre: todos, en realidad. De eso precisamente trata el artículo 4: quien trabaje con IA tiene que entender qué puede y qué no puede hacer, y cuándo hay que desconfiar del resultado.
Es una obligación de esfuerzo, no un requisito de titulación. Pero ese esfuerzo tiene que quedar demostrado: quién siguió qué explicación, cuándo, todo ello registrado. Basta con una formación básica para todos los que trabajan con IA, más una formación más avanzada para los usuarios intensivos. Documenta todo esto y ya tienes este punto resuelto. Ahí está de nuevo, el hilo conductor de todas las leyes de este año: que quede demostrado.
Por qué la supervisión humana no es solo un requisito sobre el papel
Una lección que aprendimos en nuestra propia experiencia. Después de una reunión con un cliente, encargamos que se redactaran unas actas con IA: un resumen impecable, puntos de acción… Todo parecía estar completo, y le enviamos el resumen al cliente. Pero faltaba un tema que se había tratado. Aparecía sí en la transcripción completa, pero el resumen lo había omitido porque se había comentado brevemente y de pasada. Al cliente le faltaba eso, y tuvimos que enviarle un correo adicional para aclararlo.
Desde entonces, la norma es: comparar siempre las actas con la transcripción antes de convertirlas en comunicaciones con los clientes. Eso es exactamente lo que la Ley de IA entiende por supervisión humana y alfabetización. No es que la IA sea mala; la usamos a diario y nos ahorra horas. Pero quien reenvía los resultados de la IA sin revisarlos, se hace responsable de los errores que no haya detectado. La IA es una herramienta. La revisión sigue siendo cosa de personas.
Prohibir no sirve de nada
«Simplemente hemos prohibido la IA en la empresa», dijo un director con orgullo. Nuestra pregunta: ¿y cómo lo controlas? Silencio. Esto es lo que pasa realmente cuando se prohíbe la IA: los empleados la usan en su móvil personal. El mismo trabajo, los mismos datos de la empresa, pero en una cuenta gratuita sin restricciones, fuera de tu control. A eso se le llama «IA en la sombra», y supone un riesgo mayor que el uso que prohibiste.
La Ley de IA no pide que se prohíba, sino que se canalice: averigua qué herramientas usa tu organización, poned de acuerdo qué se puede y qué no se puede hacer con ellas, y asegúrate de que los datos confidenciales de los clientes y de la empresa nunca acaben en una herramienta pública. Una política de IA de una sola hoja A4 que permita el uso bajo ciertas condiciones se cumple. Una prohibición, en cambio, se elude.
El A4 con cinco puntos
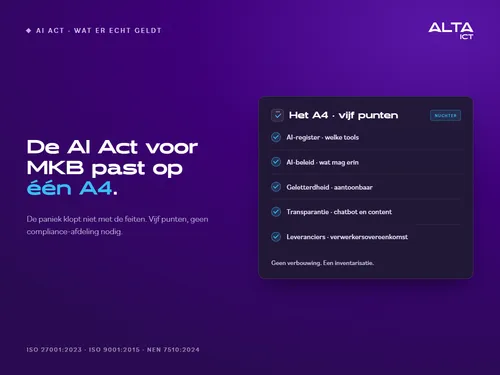
Todo lo que hemos dicho antes se resume en cinco puntos. Un registro de IA: qué herramientas de IA usa tu organización, para qué y qué datos se introducen en ellas. Una política de IA: quién puede usar qué y qué datos nunca deben incluirse. Conocimientos demostrables: dejar constancia de quién recibió qué explicación. Transparencia: el chatbot se identifica y el contenido de IA es reconocible cuando la normativa lo exige. Y la comprobación de los proveedores: ¿tienen tus proveedores de IA un acuerdo de tratamiento de datos y está firmado? Cinco puntos, sin necesidad de un departamento de cumplimiento normativo.
Puedes crear el registro y los textos de transparencia hoy mismo. Nuestra herramienta gratuita de verificación de IA en airegister.alta-ict.nl analiza tu uso de la IA en unos diez minutos y te genera el registro de IA y los textos de transparencia en formato de documento. Te lo digo claro desde el principio: el asistente se basa en lo que tú introduzcas, así que lo que no indiques no aparecerá, y no se trata de asesoramiento jurídico. Para una pyme que simplemente quiera saber en qué situación se encuentra, es el primer paso más rápido.
¿Te suena el patrón de los cinco puntos? Es la misma demostrabilidad que te piden tus clientes en virtud de la Ley de Ciberseguridad. Si lo dejas claro para una ley, ya lo tienes casi todo listo para la otra.
¿Cuál es la postura de ALTA-ICT al respecto?
Usamos la IA a diario en nuestro trabajo y conocemos los escollos por experiencia propia, no por lo que dice el folleto; la lección sobre las actas que acabamos de mencionar es uno de ellos. Para los clientes, abordamos estos cinco puntos durante una revisión de IA: un análisis de las herramientas, el registro y una política a medida, además de la formación para el equipo, todo ello adaptado al tamaño de la empresa. Para ello, nos basamos en nuestra propia certificación según las normas ISO 27001:2023, ISO 9001:2015 y NEN 7510:2024, así que documentar todo tal y como lo quiere ver un auditor es parte de nuestro día a día.
Preguntas más frecuentes
¿Se aplica la Ley de IA a mi empresa si solo usamos ChatGPT o Copilot?
Sí, en lo que respecta a los puntos que afectan a los usuarios: la obligación de formación para cualquiera que trabaje con IA, y la obligación de transparencia si dejas que la IA se encargue del contacto con los clientes o cree contenido que esté sujeto a la obligación de etiquetado. Los requisitos más estrictos, de alto riesgo, no afectan a la mayoría de los usuarios de pymes.
¿Qué es exactamente lo que se ha aplazado con el «Digital Omnibus»?
Las obligaciones para los sistemas de IA de alto riesgo: hasta el 2 de diciembre de 2027 para el anexo III y hasta el 2 de agosto de 2028 para el anexo I. La obligación de transparencia del artículo 50 no se ha aplazado y está en vigor desde el 2 de agosto de 2026.
¿Tengo que marcar todos los textos que escribo con IA?
No. La obligación de etiquetado se centra sobre todo en los deepfakes y en los textos generados por IA que informan al público sobre temas de interés general. Un texto de marketing en el que una persona asuma la responsabilidad editorial no entra automáticamente dentro de esta obligación. Eso sí, ser transparente cuando el lector quiere saberlo sigue siendo lo más sensato.
¿Qué riesgo corro si incumplo la obligación de transparencia?
El reglamento prevé multas de hasta 15 millones de euros o el tres por ciento de la facturación anual mundial, con un principio de proporcionalidad para las pymes. En los Países Bajos, la supervisión aún está en fase de desarrollo, pero la obligación ya se aplica directamente; la verdad es que, para una pequeña empresa, el riesgo ahora mismo es sobre todo la reputación y la confianza de los clientes, y que cumplir con la normativa no cuesta casi nada.
¿No sería prohibir el uso de la IA en este caso la solución más sencilla?
No. Una prohibición hace que el uso se traslade a los teléfonos privados y a las cuentas gratuitas, fuera de la vista de todos y sin normas. Una política breve que permita el uso bajo ciertas condiciones se cumple; una prohibición se elude.
Conclusión
La Ley de IA no supone un cambio radical para la pyme media, sino más bien un ejercicio de inventario: saber qué herramientas usas, acordar qué se puede incluir en ellas, formar a tu equipo de forma que se pueda demostrar que lo tienen claro, ser transparente cuando la ley y tus clientes lo exijan, y tener a tus proveedores en regla. Si lo plasmas todo en una sola hoja A4, vas más adelantado que la mayoría de las empresas y estarás preparado para las preguntas que te harán los clientes y los organismos reguladores.
¿Quieres tener los cinco puntos listos en una sola tarde? Programa una reunión de seguimiento sobre IA con ALTA-ICT y haremos un inventario de tus herramientas y definiremos juntos el registro, la política y la formación.
Fuente: Reglamento sobre IA y Reglamento (UE) 2026/1744 (Digital Omnibus), EUR-Lex y Comisión Europea, consultado el 26 de julio de 2026.
¿Quieres saber más?
Blogs relacionados
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.