Volver a la vista general
18 de septiembre de 2026
La primera semana de la Ley de Ciberseguridad: sin inspector, pero con la cadena de responsabilidad, y por qué a veces la ausencia de pruebas es una prueba en sí misma
La Ley de Ciberseguridad entró en vigor el sábado 15 de agosto de 2026. Ni redadas. Ni multas. Ni un inspector llamando a la puerta. Esta ley no funciona así, y quizá ya lo sabías. ¿Qué pasó ese fin de semana por aquí? Nada. Ni una pregunta, ni una lista, ni una llamada. Era justo lo que esperábamos. Los departamentos de compras funcionan por trimestres, y ese fin de semana también estaban tranquilamente en el jardín.
Lo que sí vimos la semana anterior, en nuestro propio repositorio de escaneos: alguien escaneó su dominio, hizo un pequeño cambio veinte minutos después y volvió a escanearlo. La puntuación subió. Sin asesor, sin presupuesto, sin proyecto. Así suele pasar en cuanto la gente ve lo que no funciona.
Este es el resumen de esa primera semana: lo que no pasó, lo que sí empezó y esa diferencia que marcará todo el otoño. En el blog sobre la presión de la cadena de suministro te cuento por qué una organización pequeña tiene que lidiar con esta ley.
Lo que no pasó
No hay una avalancha de multas. Ni avisos de cumplimiento. Entre los grandes clientes con los que hablamos no cunde el pánico; sus procesos de compra se miden en trimestres, no en días. Eso no es casualidad ni un aplazamiento. La propia autoridad reguladora, la RDI, ha explicado cómo funciona: las organizaciones esenciales reciben una supervisión proactiva, incluso sin que haya habido ningún incidente; las organizaciones importantes, en cambio, suelen ser supervisadas a posteriori, por ejemplo, tras una denuncia. Primero los sectores en los que una interrupción del servicio tendría mayores repercusiones, y luego el resto.
¿Te puedes relajar entonces? Los cuestionarios que se elaboraron en agosto llegarán a tu mesa en septiembre y octubre. El proceso de compras que empezó esa primera semana te pedirá tus documentos dentro de poco. La ley no es un plazo que puedas cumplir o incumplir. Es un mínimo que, a partir de ahora, irá aumentando con cada ronda de contratos.
Lo que sí empezó
Tres cosas, todas fuera del campo de visión del timbre.
Se ha abierto el registro de entidades. Las organizaciones sujetas a la ley deben registrarse en el NCSC desde el 15 de agosto. Al principio, el recuento era inferior a la mitad de las entre ocho mil y diez mil organizaciones que, según las estimaciones, deben hacerlo. El registro no demuestra que cumplas con la normativa; demuestra que sabes que estás sujeto a la ley, y esa es la primera pregunta que te hacen tanto un organismo regulador como un cliente importante.
El departamento de compras empezó a hacer comprobaciones. A los contratos se les añaden anexos de seguridad, las auditorías solicitan pruebas y los socios de la cadena de suministro transmiten la pregunta a sus proveedores. Tranquilidad en la calle, ajetreo en la cadena de suministro. En el blog sobre el cuestionario de la cadena de suministro te cuento cómo abordar una lista de este tipo cuando la tengas sobre tu mesa.
Y la gente se acercó a mirar. El análisis del 13 de agosto, en el que se detectó tres veces el mismo dominio en veinte minutos con una puntuación cada vez más alta, es el ejemplo más pequeño de ello. El ejemplo más claro lo encontramos en la medición de septiembre: dos de cada tres dominios analizados no alcanzan el umbral, y el elemento que más se pasa por alto es el más barato de arreglar.
Que sea habitual no es prueba de nada
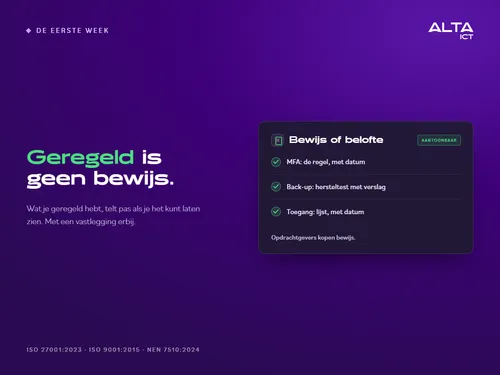
Hay una pregunta que marca todo el otoño: ¿puedes demostrarlo por escrito? Ya no es solo un ejercicio teórico. La diferencia entre «organizado» y «demostrable» lo dice todo.
Ya tenemos la autenticación MFA configurada. Hay una captura de pantalla de la regla aplicada con la fecha que lo demuestra. La copia de seguridad está en marcha. Se puede demostrar con una prueba de recuperación documentada, con fecha y resultado. Los acuerdos de subcontratación «los tenemos» están en orden. Se puede demostrar con una carpeta que contiene todas las copias firmadas. Los clientes no compran tranquilidad. Compran pruebas.
Por eso, decir «ya está solucionado» en una entrevista inicial es una frase tan peligrosa. Es solo una sensación. Una lista con una fecha es una respuesta. En el blog sobre el «detrás de las cámaras» te cuento cómo puedes ver esa diferencia en tu entorno de Microsoft 365.
Lo que puedes hacer en un fin de semana
No te cuesta nada: ten a mano los cuatro documentos básicos con los que podrás responder a la mayoría de las preguntas de la cadena. Cuáles son esos cuatro, qué deben incluir y por qué no tienen por qué ser libros enteros, lo explico en el blog sobre el expediente básico. Si los tienes todos, podrás responder a cualquier pregunta de la cadena de suministro que surja este otoño. Si te falta uno o más: no pasa nada, pero sí que te queda una lista de tareas por hacer.
Y échale un vistazo a tu imagen pública. Esa es la parte que tu cliente ya puede consultar por su cuenta antes de preguntarte nada.
Ten en cuenta lo que ve tu cliente
El Security Check no se adentra en tu entorno y no dice nada sobre las medidas de diligencia debida que exige la ley. Solo evalúa lo que se ve desde fuera: seguridad del correo electrónico, cifrado, certificados y encabezados de seguridad. Justo lo que ve tu cliente en cuanto empieza a evaluarte. Treinta segundos, sin necesidad de crear una cuenta, el informe en tu correo y, para cada resultado, una sola línea con información útil para tomar decisiones: qué significa y si tienes que hacer algo al respecto.
Cómo ayuda ALTA-ICT
Lo demostramos con regularidad. Empezamos con una revisión: seis temas —política, acceso, dispositivos, continuidad, cadena y concienciación— y, para cada uno, la misma pregunta: ¿está por escrito y sigue siendo válido? No te daremos un informe de cuarenta páginas, sino una hoja A4 con lo que hay, lo que falta y lo que hay que hacer primero. Normalmente, esa lista es más corta de lo que se teme. Después nos ponemos con el trabajo que queda, ya sea como gestión o como encargo, con pruebas de antes y después que te quedas. Nosotros mismos trabajamos según las normas ISO 27001:2023, ISO 9001:2015 y NEN 7510:2024.
Preguntas más frecuentes
No he notado nada después del 15 de agosto. ¿Entonces no me afecta la ley?
Eso no significa nada. La ley funciona a través de contratos y supervisión por fases, no con una carta el primer día. Para saber si te afecta, tienes que hacer la autoevaluación del RDI; en cuanto a si te ve indirectamente afectado, eso lo decide tu principal cliente.
¿Tengo que registrarme?
Solo si tu organización está sujeta a la ley. En ese caso, desde el 15 de agosto es obligatorio inscribirse en el registro de entidades del NCSC, sin fecha límite específica.
¿Cuál es la diferencia entre «regular» y «demostrable»?
«Acordado» es una sensación o un compromiso verbal. «Demostrable» es un documento, una captura de pantalla o un informe en el que figure una fecha y el nombre de la persona responsable. Un evaluador siempre te pedirá lo segundo.
¿Dice algo el «Security Check» sobre las medidas de diligencia debida?
No. Solo evalúa el aspecto externo de tu dominio. El deber de diligencia se refiere a tu organización, tu análisis de riesgos y tus medidas; para eso está el «check-in».
¿Cuándo llegan las primeras preguntas sobre la cadena?
En la próxima licitación, renovación de seguro, cuentas anuales o renovación de contrato. Las listas que se elaboraron en agosto se publicarán en septiembre y octubre.
Conclusión
Primera semana de la Ley de Ciberseguridad: nada del otro mundo, pero sí hubo movimiento. No vino ningún inspector a llamar a la puerta, pero sí se abrió un registro, el departamento de compras empezó a revisar y la gente se puso a investigar por su cuenta. La lección de esa semana es la misma que la de todo el otoño: el hecho de que esté regulado no es prueba de nada. Lo que cuenta es una lista con una fecha.
Empieza por revisar tu perfil en check.alta-ict.nl. Después, ten a mano los cuatro documentos. Y si quieres saber en qué punto estás, concierta una cita con ALTA-ICT.
¿Quieres saber más?