Volver a la vista general
12 de septiembre de 2026
Dos de cada tres ámbitos no alcanzan el umbral: lo que revelan 195 análisis
«¿Puedes demostrarlo?» Es la pregunta que se hacen todos los socios de la cadena, contables y aseguradoras, y es la razón por la que, desde principios de agosto, registramos cada resultado de nuestro Security Check. No es para señalar a nadie; el archivo no incluye nombres de empresas. Sí es para poder decir, al cabo de un tiempo, algo que vaya más allá de una opinión con un signo de porcentaje.
Ya ha llegado ese momento. El 7 de septiembre de 2026, el contador marcaba 195 análisis completados en 121 dominios diferentes. Esto es lo que revelan esos análisis: qué umbral no superan dos de cada tres ámbitos, qué es lo que suele fallar con más frecuencia, qué hacen de forma diferente los ámbitos que superan el umbral y por qué no puedes aplicar esos datos tal cual al mercado. Si te preguntas por qué una organización pequeña se enfrenta a estas cuestiones, puedes leerlo en nuestro blog sobre la presión de la cadena de suministro; este blog trata sobre las cifras.
La medición en un solo párrafo
La fuente es nuestro propio repositorio de escaneos, con escaneos a partir del 4 de agosto de 2026. Contamos la última puntuación por dominio, así que un dominio que se haya escaneado tres veces solo cuenta una vez. Nuestros propios dominios quedan excluidos. El umbral para la calificación «Bueno» es una puntuación de 75 sobre 100. Por cada apartado solo cuenta un «fallo»; una advertencia no cuenta, y un apartado que no se haya podido evaluar queda fuera del recuento. Todo lo que aparece a continuación está agregado: sin nombres de dominio, sin trazabilidad.
Dos de cada tres no alcanzan el límite
De los 121 ámbitos, 84 no alcanzan el nivel de «Bueno». Eso supone un 69 %, y es la cuarta medición consecutiva que supera los dos tercios; las tres primeras se situaron entre el 65 % y el 68 %. Así que la proporción se mantiene estable, no es solo un caso aislado de una semana.
Y esos son los ámbitos que alguien se tomó la molestia de analizar. Quien nunca se ha fijado en su propio aspecto exterior ni siquiera aparece aquí. Ya hablaremos de eso más adelante, en la nota al pie.
Lo que suele salir mal: los encabezados de la web
Lo que más se echa en falta no es el correo ni el DNS. Son los encabezados de seguridad que un servidor web envía al navegador. 97 de los 121 dominios no envían una «permissions-policy», 87 no envían una «content-security-policy», 79 no envían una «referrer-policy», 76 no envían «x-frame-options» y 62 no envían HSTS, el encabezado que obliga a que el tráfico esté cifrado.
En lenguaje sencillo: el servidor web no le dice al navegador lo que puede y lo que no puede hacer. ¿Se puede mostrar esta página en un marco dentro de otra web? ¿Se puede ejecutar código de otra parte? ¿Puede el navegador recurrir alguna vez al tráfico sin cifrar? Sin esas instrucciones, el navegador elige la opción más amplia, y esa es precisamente la capa que evita que se abuse de tus visitantes.
Lo curioso es que esta es la parte más barata de todo el análisis. Un header es solo una línea de configuración del servidor. Ni licencia, ni producto, solo una tarde de atención por parte de quien gestiona el servidor web. Y, sin embargo, es lo que más se suele pasar por alto. El problema rara vez es que sea caro o difícil; el problema es saber que está abierto.
Correo: uno de cada dos tiene un agujero
63 de los 121 dominios tienen al menos un fallo en la autenticación del correo: SPF, DKIM o DMARC. En 31 dominios no hay ningún registro DMARC, en 25 el análisis rechaza la política DMARC y 19 dominios no tienen registro SPF. Esos son los dominios desde los que un atacante podría enviar correos en tu nombre sin que el destinatario se diera cuenta. Aquí también se aplica lo mismo: es cuestión de configuración, no de compra.
¿Qué hacen de diferente los 37 que están por encima del límite?
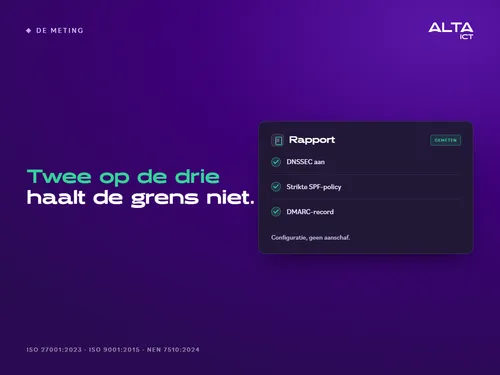
Más interesante que lo que sale mal es lo que hacen de forma diferente los 37 dominios que están por encima del límite. Ni más presupuesto, ni más herramientas. Hemos comparado, por cada elemento, qué porcentaje por encima y por debajo del umbral cumple los requisitos. Las tres diferencias más importantes: DNSSEC activado (86 frente a 24 %), una política SPF estricta (92 frente a 40 %) y un registro DMARC (100 frente a 63 %). A continuación vienen HSTS (68 frente a 18) y x-content-type-options (57 frente a 17).
Los cinco son gratis. Configúralos bien una vez y luego manténlos al día. Nuestra opinión, que es una interpretación y no una medición, es que los mejores dominios ya no se limitan a eso. Los actualizan con más frecuencia.
Una observación sobre esa comparación. Solo hay tres ámbitos que superan la puntuación de 90; son muy pocos como para sacar conclusiones. Por eso comparamos a partir del umbral de 75, y no en la parte alta.
La nota al pie sincera
Las cifras sin un método son opiniones con un signo de porcentaje. Así que esto es lo que estas cifras no dicen.
No dicen nada sobre el mercado. Nuestros datos provienen de organizaciones que han realizado ellas mismas un análisis, y se trata de organizaciones que ya se preocupan por la seguridad. Así que es casi seguro que el mercado real no obtenga mejores resultados que nuestras cifras; pero no sabemos cuánto peor.
Solo cuentan lo que se ha medido. Cualquier elemento que el escáner no haya podido determinar aparece en el informe como «no medible» y no se tiene en cuenta a la hora de valorar si es correcto o incorrecto. Mejor un número pequeño y fiable que uno grande basado en conjeturas.
Y no están completas. En el comentario sobre las 37 primeras, un compañero del sector señaló una cuarta diferencia que las tres anteriores no mencionan: la longitud de la clave DKIM. El análisis lee esa clave y avisa si tiene menos de 2048 bits, pero en este recuento esa advertencia no cuenta. El número aparece en una medición aparte, junto con el método utilizado. Tenía razón, y eso debería aparecer en la nota al pie.
Medirlo tú mismo
Probablemente tu dominio no aparezca en la lista. Nuestra comprobación de seguridad solo analiza en treinta segundos la parte externa de tu dominio: DNS, autenticación de correo, certificados y encabezados, es decir, lo mismo que puede ver cualquier atacante, cliente o autoridad reguladora. No inicia sesión ni necesita acceso. Por cada elemento, hay tres resultados: correcto, incorrecto o no medible. Y para cada resultado, una recomendación práctica: qué significa y si tienes que hacer algo al respecto.
Lo que la comprobación no ve es el interior de tu entorno de Microsoft 365. Para eso está el Tenant Check: dura dos minutos, necesitas una cuenta de administrador y no se guarda nada de tu tenant. Ambas te dan un informe que puedes enseñarle a un cliente o a un contable, y ambas te dicen con franqueza lo que no han podido medir.
Cómo ayuda ALTA-ICT
La mayoría de los problemas detectados en esta evaluación se resuelven con la configuración, no con la compra de servicios. Los encabezados se configuran en una tarde; el SPF, el DKIM y el DMARC, en un día, siempre que sepas quién puede enviar correos en tu nombre. Nosotros lo hacemos como parte de la gestión, o como servicio puntual: convertimos los resultados de la comprobación en cambios en tu servidor web y en tu DNS, con un informe del antes y el después que guardas como prueba. Si tienes alguna pregunta sobre la cadena de suministro, esto encaja con los cuatro documentos y los seis temas: demostrable, sin ir más allá de lo necesario. Nosotros mismos trabajamos según las normas ISO 27001:2023, ISO 9001:2015 y NEN 7510:2024.
Preguntas más frecuentes
Mi dominio tiene una puntuación inferior a 75. ¿Es grave?
Es normal, y casi siempre se puede solucionar sin gastar mucho. Fíjate primero en los errores, no en la nota: la mayoría se solucionan con una sola línea de configuración. El informe te indica, para cada apartado, si tienes que hacer algo al respecto.
¿Por qué no se tienen en cuenta vuestras advertencias?
Porque una advertencia puede tener varias causas y no queremos contar nada que no podamos explicar con certeza. Un fallo es inequívoco. En cuanto podamos contabilizar una advertencia de forma inequívoca, como en el caso de la longitud de la clave DKIM, lo hacemos en una medición aparte.
¿Son estas cifras representativas de los Países Bajos?
No. Se refieren a 121 dominios que alguien hizo analizar a propósito. Probablemente el mercado no obtenga mejores resultados, pero no sabemos cuánto peores, y eso lo repetimos cada vez.
¿Puede un escáner externo dañar mi entorno o guardar algo?
No. El Security Check solo lee lo que es público: los registros DNS, el certificado y los encabezados de tu página web. No se inicia sesión ni se guarda nada de tus sistemas. El resultado se guarda de forma anónima para recuentos como este.
¿Qué haría primero si solo pudiera hacer una cosa?
Un registro DMARC con una política SPF estricta. Juntos, son dos de las tres diferencias más importantes entre los que están por encima y por debajo del límite en nuestra medición; protegen tu nombre en el buzón de tus clientes y no cuestan nada.
Conclusión
Dos de cada tres dominios analizados no alcanzan el umbral; el aspecto que más suele faltar es el más barato, y los dominios que sí lo alcanzan no hacen nada especial: solo mantienen unas cuantas configuraciones básicas. La diferencia entre estar por encima o por debajo del umbral no es una cuestión de presupuesto. Se trata de saber qué está disponible, y eso se mide en treinta segundos.
Analiza tu dominio en check.alta-ict.nl y fíjate primero en los fallos. Si quieres saber qué significa el resultado para tu organización, concierta una reunión con ALTA-ICT.
¿Quieres saber más?