Volver a la vista general
25 de febrero de 2025
Inicio de sesión con código de dispositivo: ¿conveniente o riesgo para la seguridad?
Iniciar sesión con un Código de Dispositivo es un método cómodo para los dispositivos sin teclado o capacidades de entrada. Piensa en dispositivos IoT, pantallas inteligentes y algunos sistemas integrados. Pero, ¿es también seguro? ¿Y por qué bloquearlo en Microsoft Conditional Access?
En este blog, nos sumergimos en ello:
✅ Las ventajas del inicio de sesión con código de dispositivo
⚠️ Los riesgos e inconvenientes
Por qué debes bloquearlo en el Acceso Condicional
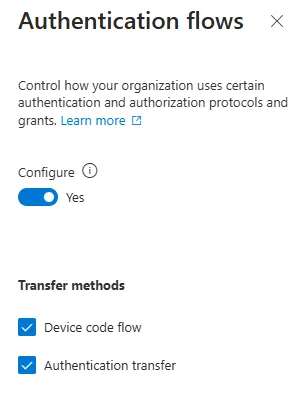
Por qué debes desactivar también la Transferencia de Autenticación
✅ Ventajas del registro de código de dispositivo para IoT
Los dispositivos IoT no suelen tener pantalla ni teclado para introducir las credenciales de acceso. El Flujo de Códigos de Dispositivo resuelve esto generando un código corto que introduces en otro dispositivo, como tu teléfono u ordenador. Esto tiene una serie de ventajas:
Fácil integración: Los dispositivos IoT pueden conectarse fácilmente sin tener que introducir manualmente las credenciales de acceso.
Fácil de usar: Los usuarios sólo tienen que introducir un código en un dispositivo de confianza, que funciona de forma rápida y eficaz.
No requiere configuraciones complejas: Sin complicaciones con VPNs o certificados: iniciar sesión es accesible.
Práctico, ¿verdad? Pero hay un truco…
⚠️ Riesgos e inconvenientes del Código de Identificación del Dispositivo
Aunque práctico, este método también conlleva riesgos de seguridad:
❌ Autenticación menos segura: Es más difícil aplicar la autenticación multifactor (MFA ) para el inicio de sesión con código de dispositivo, lo que aumenta la probabilidad de accesos no autorizados.
❌ Sin gestión de dispositivos: No tienes control sobre el dispositivo con el que se inicia sesión, lo que puede significar que dispositivos no gestionados puedan acceder a datos sensibles.
❌ Posibilidad de ataques de phishing: Un atacante puede hacer que un dispositivo fraudulento inicie sesión con un código de dispositivo sin que el usuario se dé cuenta.
En resumen, sin medidas de seguridad adicionales, este método supone un riesgo para los datos de la empresa.

Explicación visual de un ataque de phishing de código de dispositivo, en el que un hacker solicita un código de dispositivo, lo reenvía a la víctima y obtiene acceso a la cuenta. Fuente: Microsoft².
¿Por qué bloquear en Microsoft Conditional Access?
Para mitigar estos riesgos, puedes establecer una política de Acceso Condicional en Microsoft Entra ID (antes Azure AD) que bloquee el Inicio de Sesión con Código de Dispositivo. Esto garantiza:
Mayor seguridad – Sólo los dispositivos gestionados y protegidos pueden acceder a los datos corporativos.
Cumplimiento de las políticas de seguridad – Impide que se conecten dispositivos no autorizados o no gestionados.
️ Protección contra el phishing y los accesos fraudulentos – Reduce la probabilidad de que personas malintencionadas se conecten sin autorización.
Bloquea también la Transferencia de Autenticación
Además del Flujo de Códigos de Dispositivo, también conviene desactivar la Transferencia de Autenticación en tu política de Acceso Condicional. Esto evitará:
❌ Los usuarios aún pueden transferir una sesión de un dispositivo desatendido a otro mediante una solución provisional.
❌ Se eluden las reglas de acceso condicional, lo que permite que los dispositivos menos seguros sigan obteniendo acceso.
¿Quieres un control total sobre los inicios de sesión? Entonces desactiva tanto el Flujo de Códigos de Dispositivo como la Transferencia de Autenticación en tu política.
Nueva ciberamenaza: los hackers rusos abusan del phishing de código de dispositivo
Microsoft advierte de una nueva ciberamenaza que implica a piratas informáticos rusos (Storm-2372) que abusan del phishing de código de dispositivo para secuestrar cuentas. Múltiples sectores se han visto afectados desde 2024, entre ellos gobiernos, empresas de TI, defensa y energía de Europa, Norteamérica, África y Oriente Medio².
Conclusión: ¿bloquear o no bloquear?
✔️ Para IoT y aplicaciones específicas, el Acceso con Código de Dispositivo puede ser útil, pero debe desplegarse con una política.
✔️ En entornos empresariales estándar, es más seguro bloquear este método mediante el Acceso Condicional.
✔️ ¿Quieres utilizarlo de todos modos? Entonces garantiza medidas de seguridad adicionales, como la conformidad del dispositivo y reglas MFA sólidas.
¿Te preguntas cómo puede utilizar mejor tu organización el Acceso Condicional? ¡Envíanos un mensaje!
Referencias
¹https://learn.microsoft.com/en-us/entra/msal/java/getting-started/device-code-flow
Sobre el autor
Me llamo Alta Martes y soy especialista en Microsoft 365 y Google Workspace, con especial atención a la gestión de puestos de trabajo modernos, la seguridad en la nube y la gestión de identidades y accesos. Con años de experiencia, ayudo a las organizaciones a optimizar su infraestructura informática y a crear un lugar de trabajo digital seguro y eficiente.
¿Necesitas ayuda con tu estrategia de Microsoft 365? Haz clic a continuación y descubre cómo podemos ayudar a tu organización:
¿Quieres saber más?

Blogs relacionados
Tech Updates: Microsoft 365, Azure, Cybersecurity & AI – Wekelijks in je Mailbox.